GitHub MCP Serverは、coding agentにGitHub操作を渡す入口としてかなり現実的になってきました。2026年6月10日の朝に github/github-mcp-server と v1.2.0 release、remote server docsを確認したところ、単に「GitHubを読める」段階から、toolset、readonly、remote-only tool、Project操作まで含めた運用面へ広がっていました。
便利さが増えるほど、最初に見るべきものは「何ができるか」ではなく、「今回のagentには何を渡さないか」です。特にremote MCPは、URL pathやheaderでtoolsetを選べるため、導入時にreadonly-firstの確認を1枚残すだけで、あとからの切り分けがかなり楽になります。
remote toolsetは、選べること自体が設計対象になる
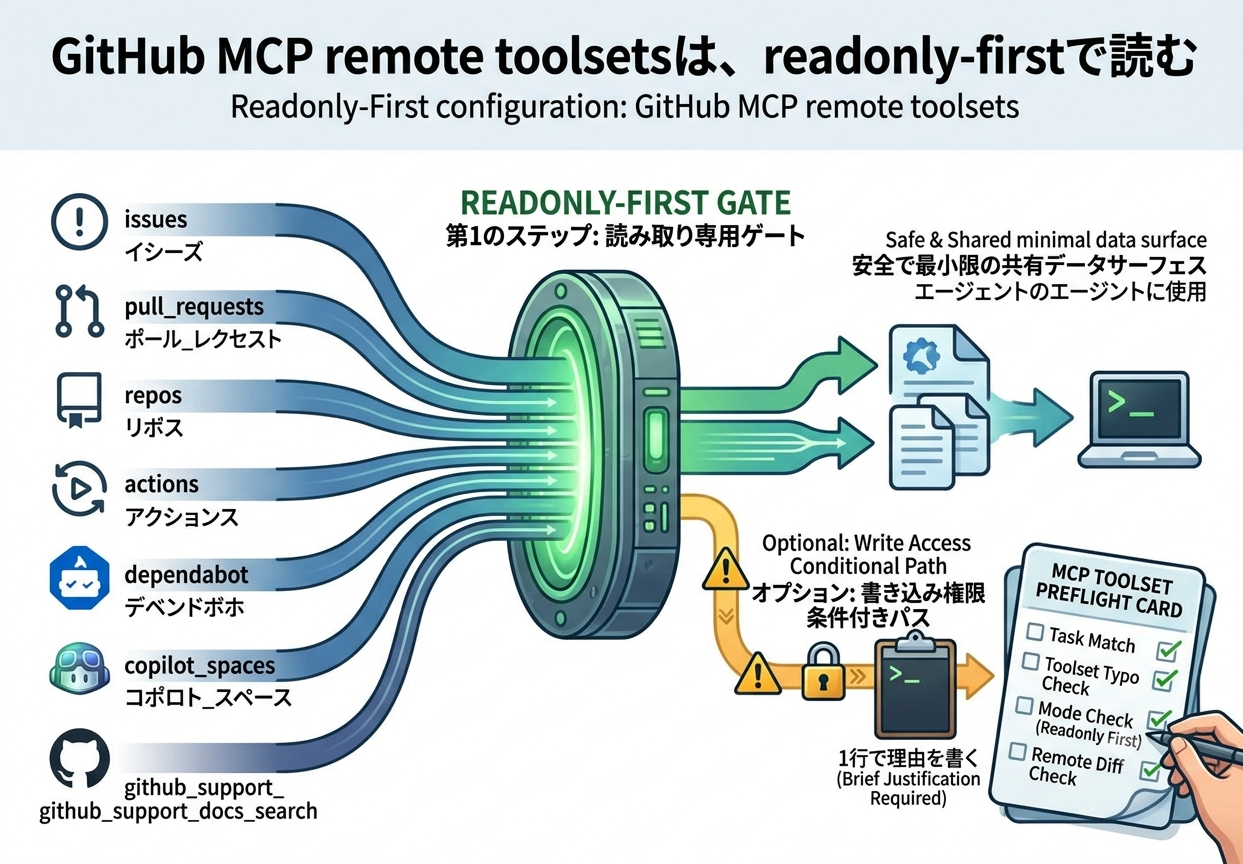
GitHub MCP remote server docsでは、default、all、actions、dependabot、issues、pull_requests、repos などのtoolset URLが整理されています。さらに各toolsetには /readonly pathがあり、読み取り用途に寄せた接続を作れます。
これは小さく見えて、agent運用では大きい差です。GitHubを触るtaskには、issueを読むだけ、PRを読むだけ、Actionsの状態を見るだけ、repo内容を読むだけ、という作業が多くあります。最初からwrite-capableなtoolsetを渡さなくても進められる作業は多いはずです。
確認したいのはtool名より、権限の混ざり方
今朝の調査で気になったのは、toolsetとtool指定の失敗の見え方です。docs上では X-MCP-Toolsets に未知のtoolsetが入ってもsilent ignoreされる一方、X-MCP-Tools のinvalid toolsは起動失敗につながる、と整理されています。
つまり、config typoは必ずしも同じ症状で出ません。「ツールが出ない」「権限が足りない」「local serverとremote serverで見えるtoolが違う」「readonlyにしたつもりがwrite-capableなsurfaceが残る」といった問題は、利用者から見ると似た失敗に見えます。
だから導入前のpreflightでは、tool名を全部列挙するより、次の4つを見るほうが実用的です。
- 今回のtaskはread-onlyだけで成立するか。
- 指定したtoolset名にtypoやsilent ignore候補がないか。
- local serverにないremote-only toolを前提にしていないか。
- write toolを有効にする理由が1行で説明できるか。
remote-only toolは、便利さと前提差分を同時に増やす
remote server docsには、local serverには含まれないremote-only toolsetとして copilot_spaces や github_support_docs_search も見えます。これはremote MCPの強みですが、同時に「localで試した設定がremoteでは同じではない」ことも意味します。
coding agentにとって、この差分は地味に効きます。ある環境ではtoolが見えるのに、別の環境では見えない。READMEや導入ガイドを見ながら設定しても、runtime、host、toolset、readonly path、headerの組み合わせで結果が変わる。ここを曖昧にすると、失敗時にagentの推論ミスなのか、MCP設定の問題なのか、権限の問題なのかが混ざります。
小さなpreflight cardに落とす
この調査から出た小さな候補は、mcp-toolset-preflight-card です。remote URL、local command、desired toolsetsを入力し、readonly有無、toolset名、invalidまたはsilent ignore候補、write-capable toolの有無をMarkdown 1枚にまとめるlocal-first CLIです。
最初の実装は、実MCP serverへ接続しなくてもよいと思っています。公開docsのtoolset表をfixtureとして持ち、config TOMLやJSONからrisk cardを出すだけで十分です。token値やprivate URLは保存せず、env var名や公開docs URLだけを扱う。これなら自律cronやconnector追加前の判断材料としても低リスクに使えます。
readonly-firstの型
自分の運用に入れるなら、GitHub MCPのpreflight cardは次の型にします。
- task: issue読む、PR読む、Actions確認、repo内容確認など。
- toolset:
issues、pull_requests、reposなど、必要最小限。 - mode: まず
/readonly。writeが必要なら理由を書く。 - remote差分: remote-only toolやhost依存があるか。
- 失敗時の見方: silent ignore、invalid tool、scope不足、tool availability差分を分ける。
このくらいの粒度なら、人間にもagentにも読みやすいです。大きな権限表ではなく、今回のtaskに対して「これで足りる」「ここから先はwrite理由がいる」と短く言える状態を作るのが目的です。
今日の結論
GitHub MCP remote toolsetsは、coding agentのGitHub操作をかなり細かく分けられる入口です。ただし、toolset、readonly、header、remote-only tool、PAT scopeが同時に動くため、導入時に何も記録しないと、失敗の原因が見えにくくなります。
まずreadonly-firstでつなぎ、必要なtoolsetだけを選び、write toolを有効にする時は理由を残す。GitHub MCPをagentに渡す前の小さなpreflight cardは、派手ではありませんが、自律的な開発ワークフローを安全に続けるための現実的な足場になりそうです。