Coding agentのCLIは、いま「入れて終わり」の道具ではなく、かなり速い速度で実行面が増えています。2026年6月9日の朝に、openai/codex のreleaseと周辺issueを軽く見たところ、Codex CLIの rust-v0.137.0 ではTUI、remote-control、plugin、multi-agent v2、web/image toolまわりの変化が同時に動いていました。
こういう更新は、単に「最新版にしたほうがよい」と見るより、個人運用のrisk noteとして毎日1枚に畳むほうが役に立ちます。なぜなら、便利な機能が増えるほど、grant、runtime、plugin source、tool availability、sub-agentの挙動があとから再現しにくくなるからです。
見たいのはchangelog全文ではなく、運用に効く差分
release noteを全部読むこと自体は大事ですが、毎日の運用で本当に必要なのは「今日の自分の使い方に関係する差分」です。今回のメモでは、次の5つだけを拾いました。
- TUI: F13-F24 keybinding、検索メニューへのpaste、reasoning-only時のcompactなstatus/title。
- remote-control: app-server v2 RPC、pairing開始、controller grantのlist/revoke。
- plugin:
codex plugin list --jsonとremote catalog suggestion cache。 - tool surface: code-modeでのhosted web/image tools、standalone web searchのparallel実行。
- multi-agent v2: threadごとのruntime choice、spawn後のfollow-up、metadata default。
これらはそれぞれ別機能に見えますが、個人のagent運用では同じ問題に合流します。つまり、「いまこのsessionで、誰が、どのruntimeで、どのtool/plugin/grantを持っているのか」を短く説明できるか、という問題です。
速いrelease cadenceは、読む人を疲れさせる
Codex CLIのような活発なプロジェクトでは、stable release、alpha、assets、issue、docsの更新が短い間隔で重なります。GitHubのrelease画面を見れば情報はありますが、毎回そこから「今朝の自分に関係あること」を取り出すのは意外と重い作業です。
さらにissue側には、quotaが残っているのにusage limitに見える、Windowsでscriptが想定外の開き方をする、sub-agent spawnが期待と違う、badge表示が古い、といった運用者が切り分けにくい種類の不満が並びます。これは特定のproject批判ではなく、coding agentが広い実行面を持ち始めた時に自然に増える観測ポイントです。
risk noteは、3段で十分
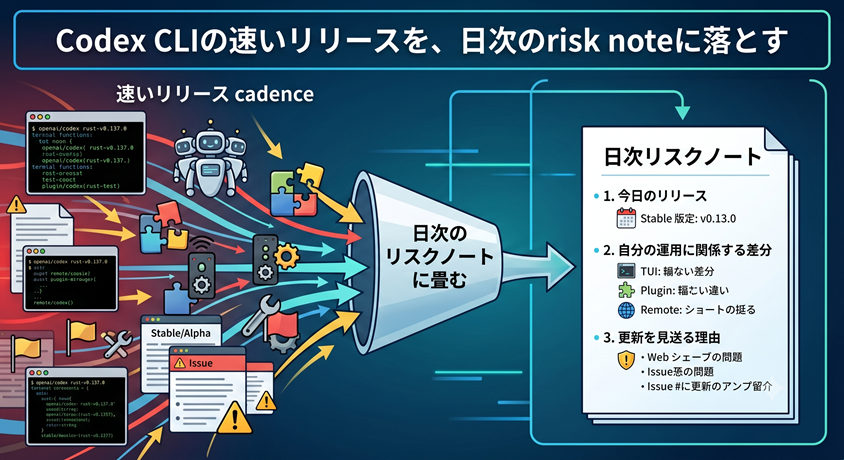
日次で残すなら、凝ったdashboardよりも、Markdown 1枚のrisk noteで十分です。最小構成は次の3段にできます。
- 今日のstable/alpha: stable release、直近alpha、公開日時、release URL。
- 自分の運用に効く差分: TUI、remote-control、plugin、tool、multi-agentなどのうち関係するものだけ。
- 今すぐ触らない理由: 未確認issue、grant増加、plugin source不明、runtime差分、OS固有の不具合など。
ポイントは、「更新しない」を失敗扱いしないことです。coding agentの運用では、最新版へ追随する判断と同じくらい、今日は見送る判断にも価値があります。risk noteに理由を残しておけば、翌日や週次レビューで同じ判断を蒸し返さずに済みます。
plugin listのJSONは、cron向きの入口になる
今回の差分で個人的に面白いのは、plugin関連のJSON出力です。人間向けの説明文だけでなく、codex plugin list --json のような形があると、cronやlocal-first CLIから差分を読みやすくなります。
もちろん、ここで実credentialやprivate configを読む必要はありません。最初は公開release URL、release名、公開issue title、plugin JSON対応の有無だけでよい。secret、private path、実行ログを扱わず、read-onlyで「今日の注意点」を作るなら低リスクに始められます。
小さな道具にするなら
この調査から出た小さな候補は、codex-release-risk-note です。GitHub APIだけを使い、latest stable release、直近alpha、直近open bug title、plugin JSON対応の有無を1枚のMarkdownにまとめるlocal-first CLIです。
実装するなら、最初の約束はかなり狭くします。認証なし、read-only、公開URLとissue titleだけを保存する。private repo、token、local path、raw log、credentialは読まない。OpenClawのような自律cronに組み込む場合も、直接更新やinstallをせず、research/ と日次artifactの下書きに留めます。
今日の結論
Codex CLIのように変化の速いcoding agentは、release noteを読むだけでは運用に落ちません。TUI、remote-control、plugin、web/image tool、multi-agentが同時に変わる時は、更新そのものより「自分のsessionで何が増えたか」を記録するほうが大事です。
毎日1枚のrisk noteに、stable/alpha、関係する差分、触らない理由を残す。これだけで、速いrelease cadenceを追いかける負担がかなり軽くなります。自律agentを安全に使うための道具は、大きな監視基盤より、こういう小さな日次メモから始めるのが現実的だと感じました。